
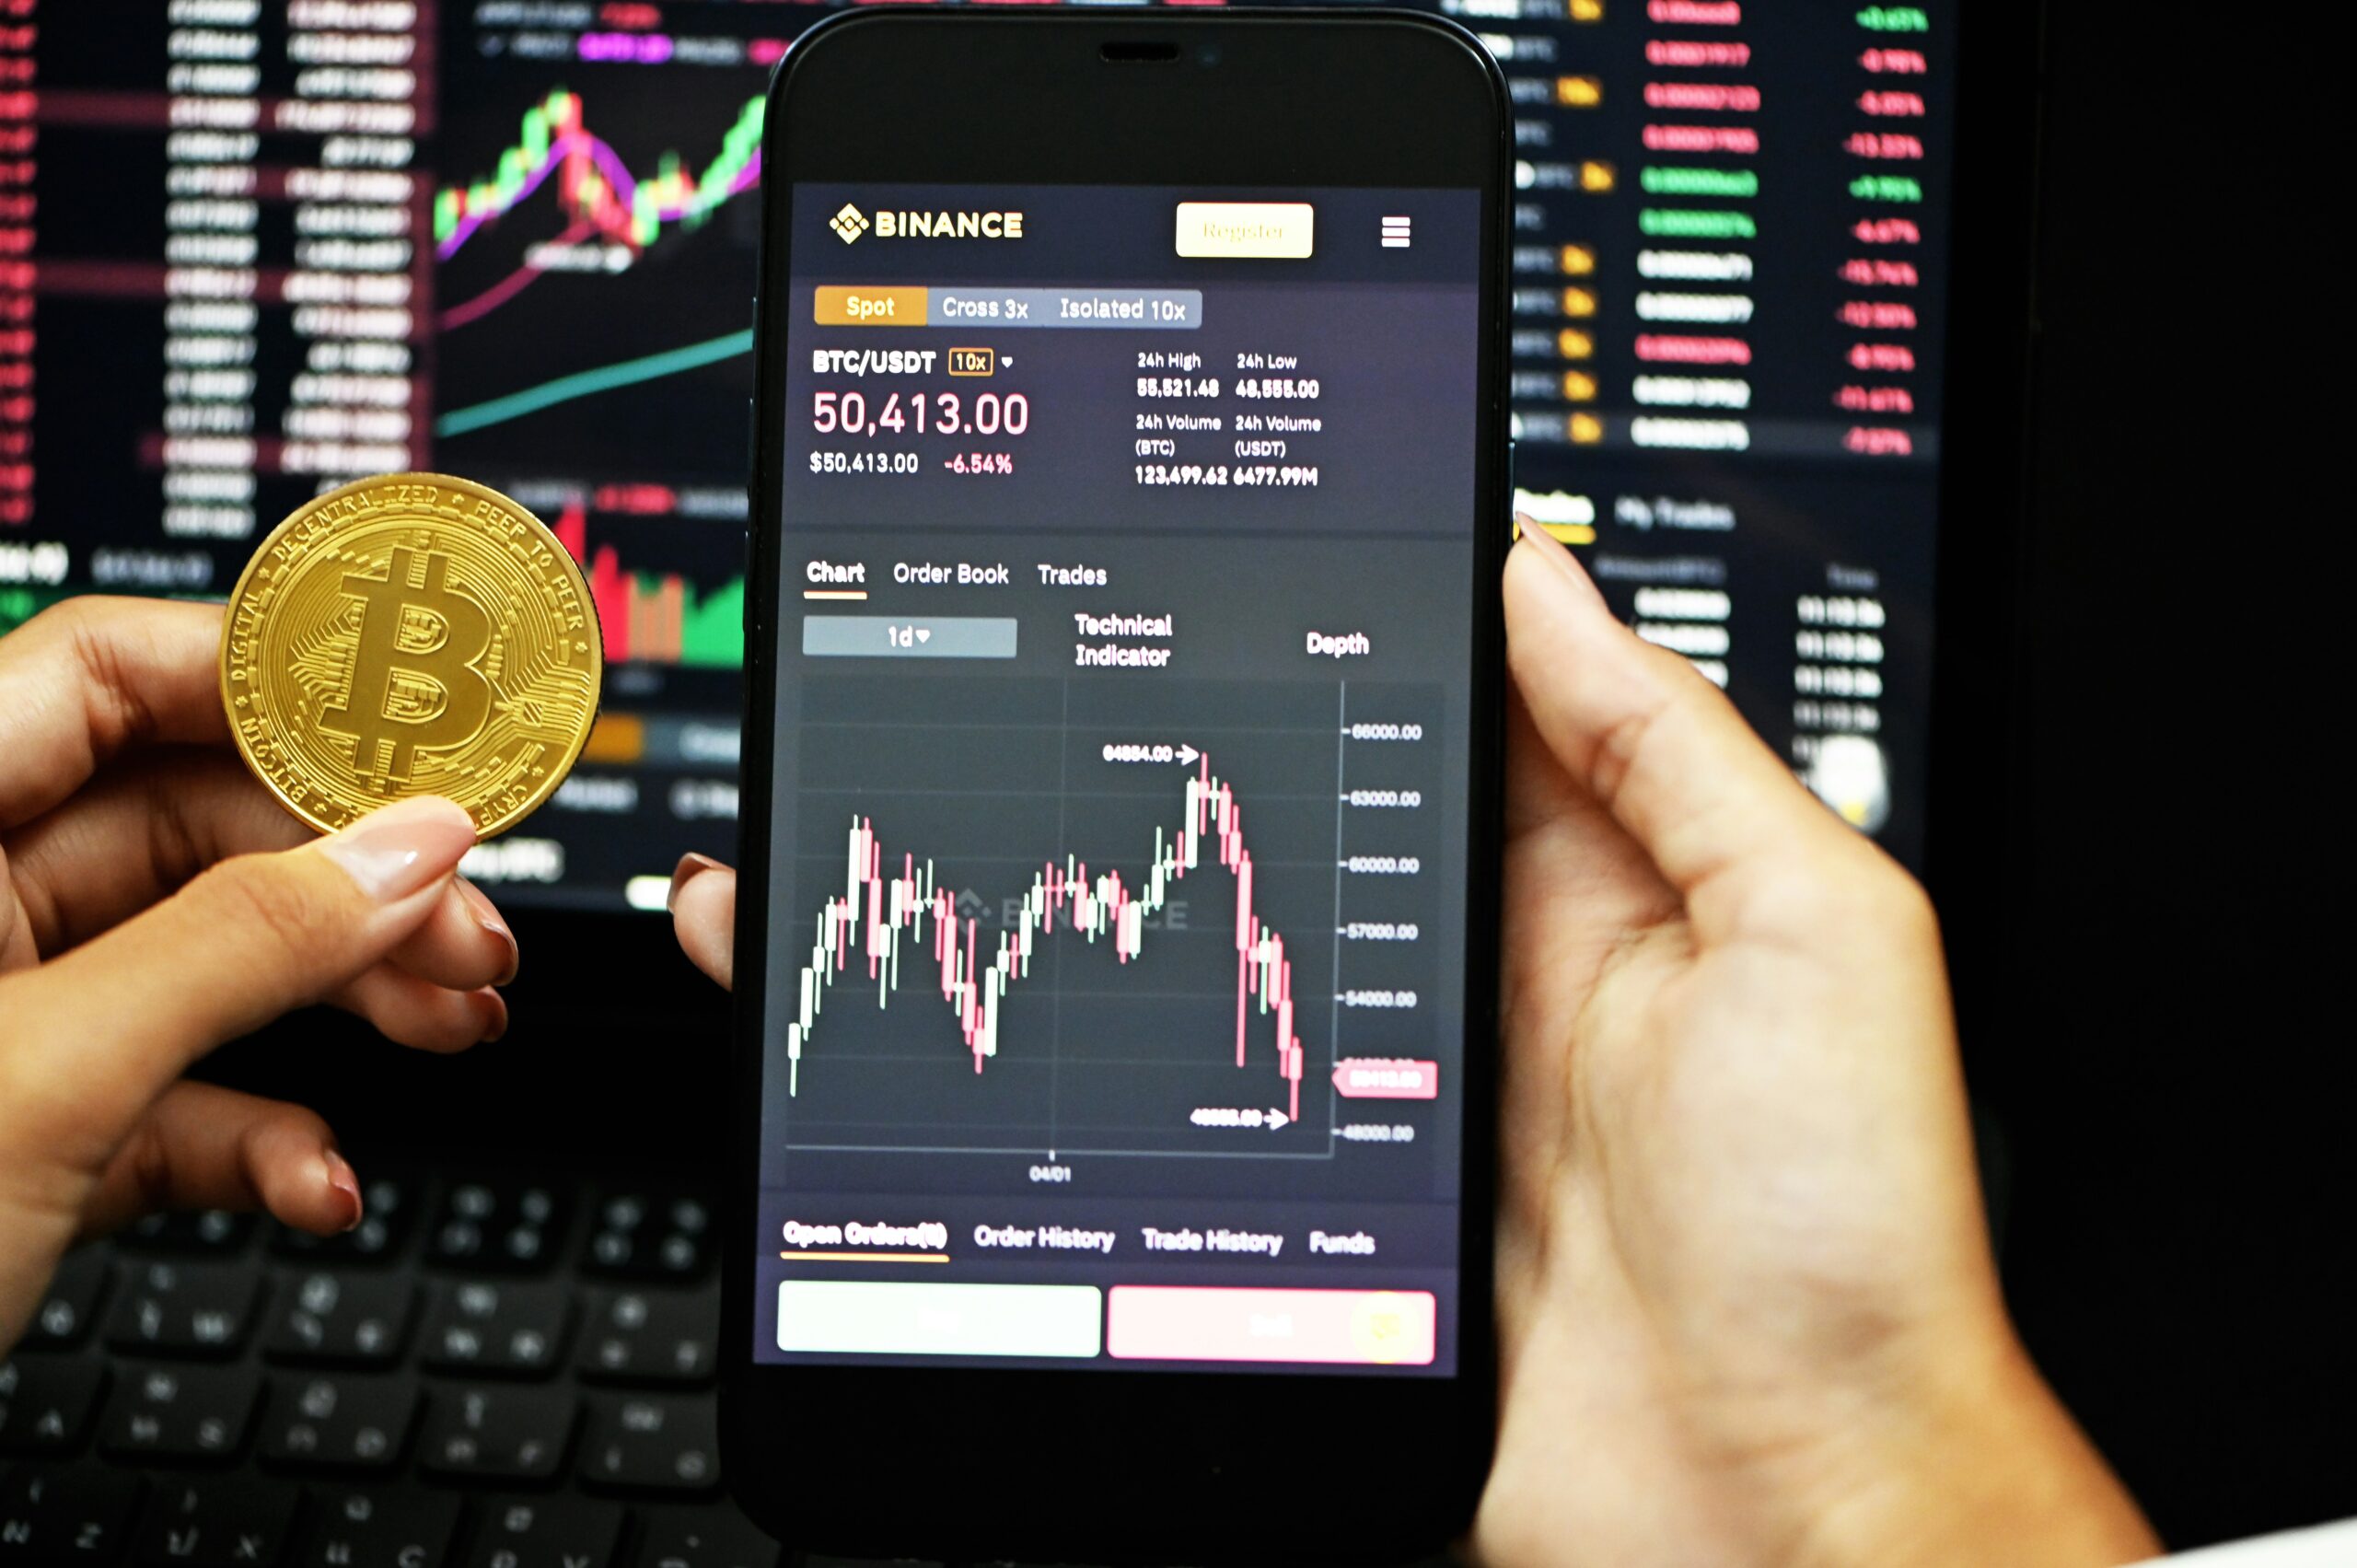
Binance ถือเป็นหนึ่งในแพลตฟอร์มแลกเปลี่ยนคริปโตเคอร์เรนซีที่ใหญ่ที่สุดในโลก แต่ถึงอย่างนั้นก็เคยเผชิญหน้ากับการโจมตีทางไซเบอร์มาแล้วหลายครั้ง ซึ่งแต่ละครั้งก็สร้างความเสียหายและบทเรียนสำคัญให้กับอุตสาหกรรมคริปโตฯ เลยทีเดียว เรามาดูกันว่ามีเหตุการณ์ไหนบ้างที่ทำให้โลกคริปโตต้องหวั่นไหว
1. เหตุการณ์แฮกปี 2019: บทเรียนครั้งใหญ่ที่เปลี่ยน Binance
นี่คือเหตุการณ์ที่โดดเด่นและสร้างผลกระทบอย่างรุนแรงต่อภาพลักษณ์ของ Binance ในช่วงต้น นับเป็นการโจรกรรมเงินทุนจำนวนมากที่ทำให้ชุมชนคริปโตตระหนักถึงความเสี่ยงของการรวมศูนย์และการจัดการความปลอดภัย
การโจรกรรม Bitcoin มูลค่ากว่า 40 ล้านดอลลาร์
เมื่อวันที่ 7 พฤษภาคม 2019 Binance ได้ประกาศว่าระบบของพวกเขาถูกโจมตี แฮกเกอร์สามารถเข้าถึง API Keys, 2FA codes และข้อมูลสำคัญอื่นๆ เพื่อถอน Bitcoin ออกไปเป็นจำนวน 7,000 BTC ซึ่งในเวลานั้นมีมูลค่าประมาณ 40 ล้านดอลลาร์สหรัฐฯ ถือเป็นจำนวนเงินที่ไม่น้อยเลยทีเดียว โดยการโจมตีครั้งนี้เป็นการใช้เทคนิคที่ซับซ้อน รวมถึงการใช้ฟิชชิ่งและไวรัสเพื่อรวบรวมข้อมูลของผู้ใช้งานหลายราย
การรับมือและการฟื้นตัวของ Binance
หลังเกิดเหตุการณ์ Changpeng Zhao (CZ) ซีอีโอของ Binance ได้ออกมายืนยันว่าทางบริษัทจะรับผิดชอบความเสียหายทั้งหมด และจะชดเชยเงินที่ถูกขโมยไปจากกองทุน SAFU (Secure Asset Fund for Users) ซึ่งเป็นกองทุนฉุกเฉินที่ Binance จัดตั้งขึ้นเพื่อคุ้มครองผู้ใช้ในกรณีเกิดเหตุการณ์ไม่คาดฝัน การดำเนินการอย่างรวดเร็วและโปร่งใสนี้ช่วยกอบกู้ความเชื่อมั่นของผู้ใช้ได้อย่างมาก Binance ยังได้หยุดการถอนเงินและฝากเงินชั่วคราวเป็นเวลาหลายวันเพื่อตรวจสอบระบบอย่างละเอียด และปรับปรุงมาตรการรักษาความปลอดภัยให้รัดกุมยิ่งขึ้น เหตุการณ์นี้เป็นจุดเปลี่ยนสำคัญที่ทำให้ Binance ลงทุนกับการรักษาความปลอดภัยมากขึ้น รวมถึงการนำระบบ AI มาช่วยตรวจจับพฤติกรรมที่ผิดปกติ
การโจมตีของ Binance ทำให้เกิดความกังวลในวงการคริปโตเคอเรนซีอย่างมาก โดยเฉพาะเมื่อพิจารณาถึงผลกระทบที่อาจเกิดขึ้นกับผู้ใช้และตลาดโดยรวม หากคุณต้องการข้อมูลเพิ่มเติมเกี่ยวกับการรักษาความปลอดภัยในธุรกิจคริปโตเคอเรนซีและวิธีป้องกันการโจมตีในอนาคต สามารถอ่านบทความที่เกี่ยวข้องได้ที่ ที่นี่
2. เหตุการณ์ Bridge Attack ที่สร้างความกังวล

นอกจากตัวแพลตฟอร์มหลักแล้ว Binance ยังมีส่วนเกี่ยวข้องกับเทคโนโลยี Bridge ซึ่งก็เคยตกเป็นเป้าหมายของแฮกเกอร์เช่นกัน เหตุการณ์นี้ชี้ให้เห็นถึงช่องโหว่ของระบบเชื่อมต่อระหว่างบล็อกเชนที่กำลังเติบโตอย่างรวดเร็ว
การโจมตี BNB Chain Bridge (BSC Token Hub) ปี 2022
เมื่อเดือนตุลาคม 2022 เกิดเหตุการณ์ที่แฮกเกอร์โจมตี BSC Token Hub ซึ่งเป็น Bridge ที่เชื่อมต่อระหว่าง BNB Beacon Chain และ BNB Smart Chain (BSC) แฮกเกอร์สามารถสร้างเหรียญ BNB ปลอมขึ้นมาและถอนเงินออกไปได้ประมาณ 2 ล้าน BNB ซึ่งมีมูลค่าสูงถึง 560 ล้านดอลลาร์ในเวลานั้น แม้ว่า Binance จะสามารถหยุดยั้งการถอนเงินส่วนใหญ่ได้ทันท่วงที แต่ก็มีเงินจำนวนหนึ่งประมาณ 100 ล้านดอลลาร์ที่ถูกโอนออกไปจากเครือข่ายเรียบร้อยแล้ว การโจมตีครั้งนี้ใช้ช่องโหว่ในการตรวจสอบลายเซ็น (signature verification) ของ Bridge
ผลกระทบและการตอบสนองของ BNB Chain
หลังเกิดเหตุ ทีมงาน BNB Chain ได้ดำเนินการหยุดเครือข่ายชั่วคราวเพื่อป้องกันความเสียหายเพิ่มเติม และเร่งแก้ไขช่องโหว่ที่ถูกโจมตี การโจมตีครั้งนี้เน้นย้ำถึงความเปราะบางของ Cross-chain bridges ซึ่งเป็นโครงสร้างพื้นฐานที่สำคัญในการเชื่อมต่อบล็อกเชนต่างๆ เข้าด้วยกัน เหตุการณ์นี้กระตุ้นให้ผู้พัฒนาหันมาให้ความสำคัญกับความปลอดภัยของ Bridge มากขึ้น และชุมชนคริปโตฯ ก็ได้เรียนรู้ว่าแม้แต่ระบบที่ออกแบบมาเพื่อความยืดหยุ่นก็ยังคงมีความเสี่ยงอยู่เสมอ Binance ได้ทำงานร่วมกับทีมพัฒนา BNB Chain เพื่อเสริมสร้างความปลอดภัยและพัฒนาโปรโตคอลการตรวจสอบที่รัดกุมยิ่งขึ้น
3. การเผชิญหน้ากับ Phishing และ Social Engineering

ไม่ใช่แค่การโจมตีทางเทคนิคที่ซับซ้อนเท่านั้น แต่ Binance ยังต้องรับมือกับการโจมตีที่ใช้ช่องโหว่จากมนุษย์ ซึ่งเป็นวิธีที่แฮกเกอร์นิยมใช้มากที่สุดวิธีหนึ่ง
การหลอกลวงผู้ใช้งานผ่าน Phishing Sites
ตลอดระยะเวลาที่ผ่านมา มีเว็บไซต์ Phishing ปลอมแปลงเป็น Binance เกิดขึ้นอย่างต่อเนื่อง เว็บไซต์เหล่านี้มักจะเลียนแบบหน้าตาของ Binance อย่างแนบเนียน และพยายามหลอกให้ผู้ใช้งานกรอกข้อมูลส่วนตัว เช่น Username, Password หรือแม้แต่รหัส 2FA เพื่อเข้าถึงบัญชีของผู้ใช้งาน บางครั้งแฮกเกอร์ก็ใช้เทคนิค Social Engineering ผ่านอีเมลหรือข้อความหลอกลวง เพื่อกระตุ้นให้ผู้ใช้คลิกลิงก์อันตรายหรือดาวน์โหลดมัลแวร์ เหตุการณ์เหล่านี้เกิดขึ้นเป็นประจำและสร้างความเสียหายให้กับผู้ใช้งานรายบุคคลเป็นจำนวนมาก
มาตรการป้องกันและคำแนะนำสำหรับผู้ใช้
Binance ได้ดำเนินการหลายอย่างเพื่อป้องกัน Phishing เช่น การมีฟีเจอร์ “Anti-Phishing Code” ที่ผู้ใช้สามารถตั้งค่ารหัสส่วนตัวที่จะแสดงในอีเมลที่มาจาก Binance จริงๆ เพื่อยืนยันว่าเป็นอีเมลที่แท้จริง ไม่ใช่ Phishing นอกจากนี้ Binance ยังให้ความรู้แก่ผู้ใช้งานอย่างสม่ำเสมอเกี่ยวกับการระบุและหลีกเลี่ยง Phishing Scams ซึ่งรวมถึงการตรวจสอบ URL ให้ถูกต้อง การไม่คลิกลิงก์จากแหล่งที่ไม่น่าเชื่อถือ และการเปิดใช้งาน 2FA เสมอ แม้ว่า Binance จะพยายามอย่างเต็มที่ แต่ความปลอดภัยสูงสุดก็ยังคงขึ้นอยู่กับความระมัดระวังของผู้ใช้งานแต่ละคน
4. ปัญหาภายในจากการรั่วไหลของข้อมูล
บางครั้ง ปัญหาด้านความปลอดภัยก็ไม่ได้มาจากภายนอกเสมอไป แต่เกิดจากความผิดพลาดหรือการรั่วไหลของข้อมูลภายใน ซึ่งเป็นสิ่งที่ยากจะควบคุมและป้องกัน
การรั่วไหลของข้อมูล KYC ปี 2019
ในช่วงกลางปี 2019 ได้มีรายงานว่าข้อมูล KYC (Know Your Customer) ของผู้ใช้งาน Binance บางส่วนถูกเผยแพร่สู่สาธารณะ ซึ่งรวมถึงรูปภาพบัตรประชาชนและข้อมูลส่วนตัวอื่นๆ ของผู้ใช้งานจำนวนหนึ่ง ข้อมูลเหล่านี้ถูกโพสต์บนช่องทาง Telegram และอ้างว่าเป็นข้อมูลที่ได้มาจากการแฮก Binance แม้ว่า Binance จะปฏิเสธว่าไม่ใช่การแฮกโดยตรง แต่ก็ยอมรับว่ามีข้อมูลของผู้ใช้บางส่วนรั่วไหลจริง ซึ่งอาจเกิดจากผู้ให้บริการ KYC บุคคลที่สามที่เคยทำงานร่วมกับ Binance ในอดีต
ผลกระทบต่อความเป็นส่วนตัวและความเชื่อมั่น
เหตุการณ์นี้สร้างความกังวลอย่างมากเกี่ยวกับความเป็นส่วนตัวของข้อมูลผู้ใช้งาน และทำให้เกิดคำถามเกี่ยวกับมาตรฐานการรักษาความปลอดภัยของข้อมูลที่ Binance ใช้กับผู้ให้บริการภายนอก Binance ได้ดำเนินการตรวจสอบอย่างละเอียด และยุติการทำงานกับผู้ให้บริการที่อาจเป็นต้นเหตุของการรั่วไหล รวมถึงแจ้งเตือนผู้ใช้งานที่ได้รับผลกระทบ เหตุการณ์นี้ตอกย้ำถึงความสำคัญของการเลือกพันธมิตรทางธุรกิจที่มีมาตรฐานความปลอดภัยสูง และความรับผิดชอบของแพลตฟอร์มในการปกป้องข้อมูลส่วนบุคคลของผู้ใช้งานอย่างรอบด้าน
เมื่อไม่นานมานี้มีข่าวเกี่ยวกับการแฮ็กของ Binance ที่สร้างความกังวลในวงการคริปโตเคอเรนซีอย่างมาก หากคุณต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับเหตุการณ์นี้และผลกระทบที่เกิดขึ้น สามารถอ่านรายละเอียดได้ในบทความที่เกี่ยวข้องที่นี่ ที่นี่ ซึ่งจะช่วยให้คุณเข้าใจสถานการณ์ได้ดียิ่งขึ้น
5. บทเรียนและแนวทางในการเสริมสร้างความปลอดภัย
| เหตุการณ์ | วันที่ | จำนวนเงินที่ถูกขโมย | จำนวนเหรียญที่ถูกขโมย | ผลกระทบ |
|---|---|---|---|---|
| การแฮ็ก Binance | 7 พฤษภาคม 2019 | 40,000,000 | 7,000 BTC | การสูญเสียเงินทุนและความเชื่อมั่นของผู้ใช้ |
| การตอบสนองของ Binance | หลังเหตุการณ์ | ใช้กองทุน SAFU ช่วยชดเชย | ไม่ระบุ | ไม่มีผลกระทบต่อผู้ใช้โดยตรง |
| มาตรการความปลอดภัยหลังแฮ็ก | 2019-2020 | เพิ่มระบบตรวจจับและยืนยันตัวตน | ไม่ระบุ | เพิ่มความปลอดภัยและความน่าเชื่อถือ |
ทุกเหตุการณ์ที่เกิดขึ้นล้วนเป็นบทเรียนที่มีค่า และ Binance ได้นำบทเรียนเหล่านั้นมาปรับปรุงและพัฒนาแพลตฟอร์มให้แข็งแกร่งยิ่งขึ้น
การลงทุนในเทคโนโลยีและบุคลากรด้านความปลอดภัย
หลังจากการโจมตีครั้งใหญ่ในปี 2019 Binance ได้ลงทุนอย่างมหาศาลในการเสริมสร้างมาตรการรักษาความปลอดภัย พวกเขาได้ใช้เทคโนโลยี AI และ Machine Learning เพื่อตรวจจับกิจกรรมที่ผิดปกติแบบเรียลไทม์ รวมถึงการสร้างทีมรักษาความปลอดภัยขนาดใหญ่ที่ประกอบด้วยผู้เชี่ยวชาญด้านไซเบอร์ซีเคียวริตี้ระดับโลก นอกจากนี้ยังมีการตรวจสอบและอัปเดตระบบอยู่เสมอ เพื่อให้มั่นใจว่าช่องโหว่ต่างๆ จะถูกแก้ไขอย่างทันท่วงที การลงทุนเหล่านี้แสดงให้เห็นถึงความมุ่งมั่นของ Binance ในการปกป้องสินทรัพย์และข้อมูลของผู้ใช้งาน
การสร้างความร่วมมือและมาตรฐานอุตสาหกรรม
Binance ไม่เพียงแต่พัฒนาความปลอดภัยภายในเท่านั้น แต่ยังพยายามสร้างความร่วมมือกับหน่วยงานบังคับใช้กฎหมายทั่วโลก เพื่อช่วยในการติดตามและกู้คืนสินทรัพย์ที่ถูกขโมย รวมถึงการร่วมมือกับบริษัทรักษาความปลอดภัยอื่นๆ ในอุตสาหกรรมเพื่อแลกเปลี่ยนข้อมูลและแนวปฏิบัติที่ดีที่สุดในการป้องกันการโจมตี การทำงานร่วมกันนี้ช่วยยกระดับมาตรฐานความปลอดภัยในอุตสาหกรรมคริปโตเคอร์เรนซีโดยรวม และทำให้ระบบนิเวศคริปโตมีความปลอดภัยมากขึ้นสำหรับทุกคน
สรุปแล้ว ไม่ว่าจะเป็นการโจมตีทางเทคนิคที่ซับซ้อน หรือการหลอกลวงที่ใช้ช่องโหว่ของมนุษย์ ทุกเหตุการณ์ที่เกิดขึ้นกับ Binance ล้วนเป็นเครื่องเตือนใจว่าความปลอดภัยในโลกคริปโตเป็นเรื่องที่ไม่ควรมองข้าม และการเรียนรู้จากอดีตจะช่วยให้เราสร้างอนาคตที่แข็งแกร่งและปลอดภัยยิ่งขึ้นไปได้.
FAQs
“`html
Binance ถูกแฮ็กเมื่อไหร่?
Binance ถูกแฮ็กเมื่อวันที่ 7 พฤษภาคม 2019 โดยมีการขโมยเงินดิจิทัลประมาณ 7,000 BTC ซึ่งมีมูลค่าประมาณ 40 ล้านดอลลาร์ในขณะนั้น
แฮ็กเกอร์ได้ข้อมูลอะไรจาก Binance?
แฮ็กเกอร์สามารถเข้าถึงข้อมูลผู้ใช้รวมถึง API keys, 2FA codes และข้อมูลส่วนบุคคลอื่น ๆ ที่เกี่ยวข้องกับบัญชีผู้ใช้
Binance ได้ดำเนินการอะไรหลังจากการแฮ็ก?
หลังจากการแฮ็ก Binance ได้หยุดการถอนเงินชั่วคราวและเริ่มดำเนินการตรวจสอบความปลอดภัย นอกจากนี้ยังได้ใช้กองทุนประกันภัยเพื่อคืนเงินให้กับผู้ใช้ที่ได้รับผลกระทบ
มีการป้องกันการแฮ็กในอนาคตอย่างไร?
Binance ได้ปรับปรุงระบบความปลอดภัยของแพลตฟอร์ม รวมถึงการใช้เทคโนโลยีการเข้ารหัสที่เข้มงวดขึ้นและการตรวจสอบความปลอดภัยอย่างสม่ำเสมอ
ผู้ใช้ควรทำอย่างไรเพื่อป้องกันบัญชีของตน?
ผู้ใช้ควรเปิดใช้งานการยืนยันตัวตนสองชั้น (2FA) ใช้รหัสผ่านที่แข็งแกร่ง และหลีกเลี่ยงการใช้ข้อมูลส่วนตัวที่สามารถถูกคาดเดาได้ง่าย
“`